

IBM 보안 연구원들은 최근 이란 해킹 그룹 APT34가 xHunt와 협력하여 제작한 "제로클리어(ZeroClear)"라는 새로운 악성코드 계열 을 발견했다고 발표했습니다 . 이 악성코드는 중동 지역의 산업 및 에너지 부문을 표적으로 삼습니다. 연구원 들은 피해 기업의 이름은 공개하지 않았지만, 악성코드를 분석한 28페이지 분량의 상세 보고서를 발표했습니다.
ZeroClear는 이름에서 알 수 있듯이 바이너리 파일의 프로그램 데이터베이스 경로(PDB)를 사용하여 감염된 Windows 시스템의 마스터 부트 레코드(MBR)와 파티션을 덮어쓰는 파괴적인 공격을 실행하기 때문에 Windows에만 영향을 미칩니다 .
제로클리어(ZeroClear)는 2012년부터 석유 회사들을 공격하는 데 사용되어 널리 알려졌던 악성코드인 "샤문(Shamoon)"과 유사한 동작을 보이는 악성코드로 분류됩니다 . 샤문과 제로클리어는 비슷한 기능과 동작을 보이지만, 연구원들은 이 둘이 별개의 악성코드라고 말합니다.
Shamoon 멀웨어와 마찬가지로 ZeroClear도 "RawDisk by ElDos"라는 정식 하드 드라이브 컨트롤러를 사용하여 Windows를 실행하는 대상 컴퓨터의 마스터 부트 레코드(MBR)와 디스크 파티션을 덮어씁니다.
ElDos 드라이버는 서명되지 않았지만, 악성코드는 취약하지만 서명되지 않은 VirtualBox 드라이버를 로드하여 서명 검증 메커니즘을 우회하고 서명되지 않은 ElDos 드라이버를 로드하는 방식으로 실행에 옮깁니다.
이 악성 소프트웨어는 무차별 대입 공격을 통해 보안이 취약한 네트워크 시스템에 접근합니다. 공격자는 대상 장치를 감염시킨 후, 감염 과정의 마지막 단계로 회사 네트워크 전체에 악성 소프트웨어를 확산시킵니다 .
“ZeroCleare 클리너는 전체 공격의 마지막 단계의 일부입니다. 32 비트 및 64 비트 시스템에 맞게 조정 된 두 가지 다른 형식을 배포하도록 설계되었습니다.
64 비트 컴퓨터의 일반적인 이벤트 흐름에는 취약한 서명 된 드라이버를 사용한 다음 대상 장치에서이를 악용하여 ZeroCleare가 Windows 하드웨어 추상화 계층을 우회하고 서명되지 않은 드라이버가 64 비트에서 실행되는 것을 방지하는 일부 운영 체제 보호 장치를 우회하는 것이 포함됩니다. 기계 '는 IBM 보고서를 읽습니다.
이 체인의 첫 번째 컨트롤러는 soy.exe라고 하며 Turla 드라이버 로더를 수정한 버전입니다.
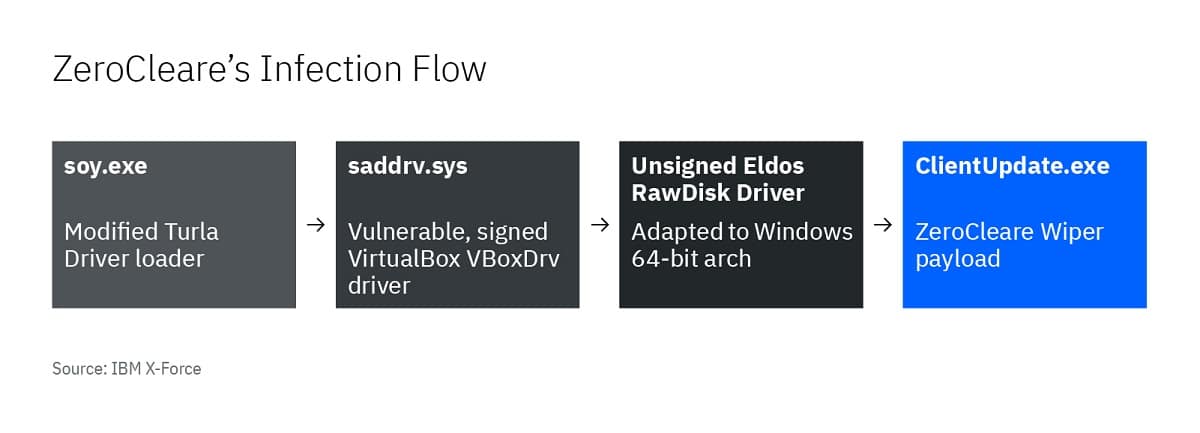
이 드라이버는 취약한 버전의 VirtualBox 드라이버를 로드하는 데 사용되며 , 공격자는 이를 악용하여 EldoS RawDisk 드라이버를 로드합니다. RawDisk는 파일 및 파티션과 상호 작용하는 데 사용되는 정식 유틸리티이며, Shamoon 공격자 역시 MBR에 접근하는 데 사용했습니다.
장치의 핵심에 액세스하기 위해 ZeroCleare는 의도적으로 취약한 드라이버와 악성 PowerShell / 배치 스크립트를 사용하여 Windows 제어를 우회합니다. 이러한 전술을 추가함으로써 ZeroCleare는 영향을받는 네트워크의 수많은 장치로 확산되어 수천 개의 장치에 영향을 미칠 수있는 파괴적인 공격의 씨앗을 뿌리고 완전히 복구하는 데 몇 달이 걸릴 수있는 중단을 일으킬 수 있습니다. "
연구자들이 밝혀낸 APT 공격 캠페인 중 상당수는 사이버 스파이 활동에 초점을 맞추고 있지만, 일부 그룹은 파괴적인 공격 작전도 수행합니다. 과거에는 이러한 작전의 상당수가 중동 지역에서 발생했으며, 국가적으로 중요한 자산인 에너지 기업과 생산 시설을 표적으로 삼았습니다.
연구원들은 이 악성 소프트웨어의 배후에 있는 특정 조직을 확실하게 밝혀내지는 못했지만 , 초기에는 APT33이 ZeroClear 제작에 관여했을 가능성을 제기했습니다.
그리고 나중에 IBM은 APT33과 APT34가 ZeroCleare를 만들었다 고 주장했지만 문서가 공개 된 직후 속성이 xHunt와 APT34로 변경되었고 연구원들은 그들이 XNUMX % 확실하지 않다고 인정했습니다.
연구원들에 따르면 제로클리어 공격은 우발적인 공격이 아니며 특정 부문 및 조직을 대상으로 하는 표적 공격인 것으로 보입니다.